Souveraineté & Conformité

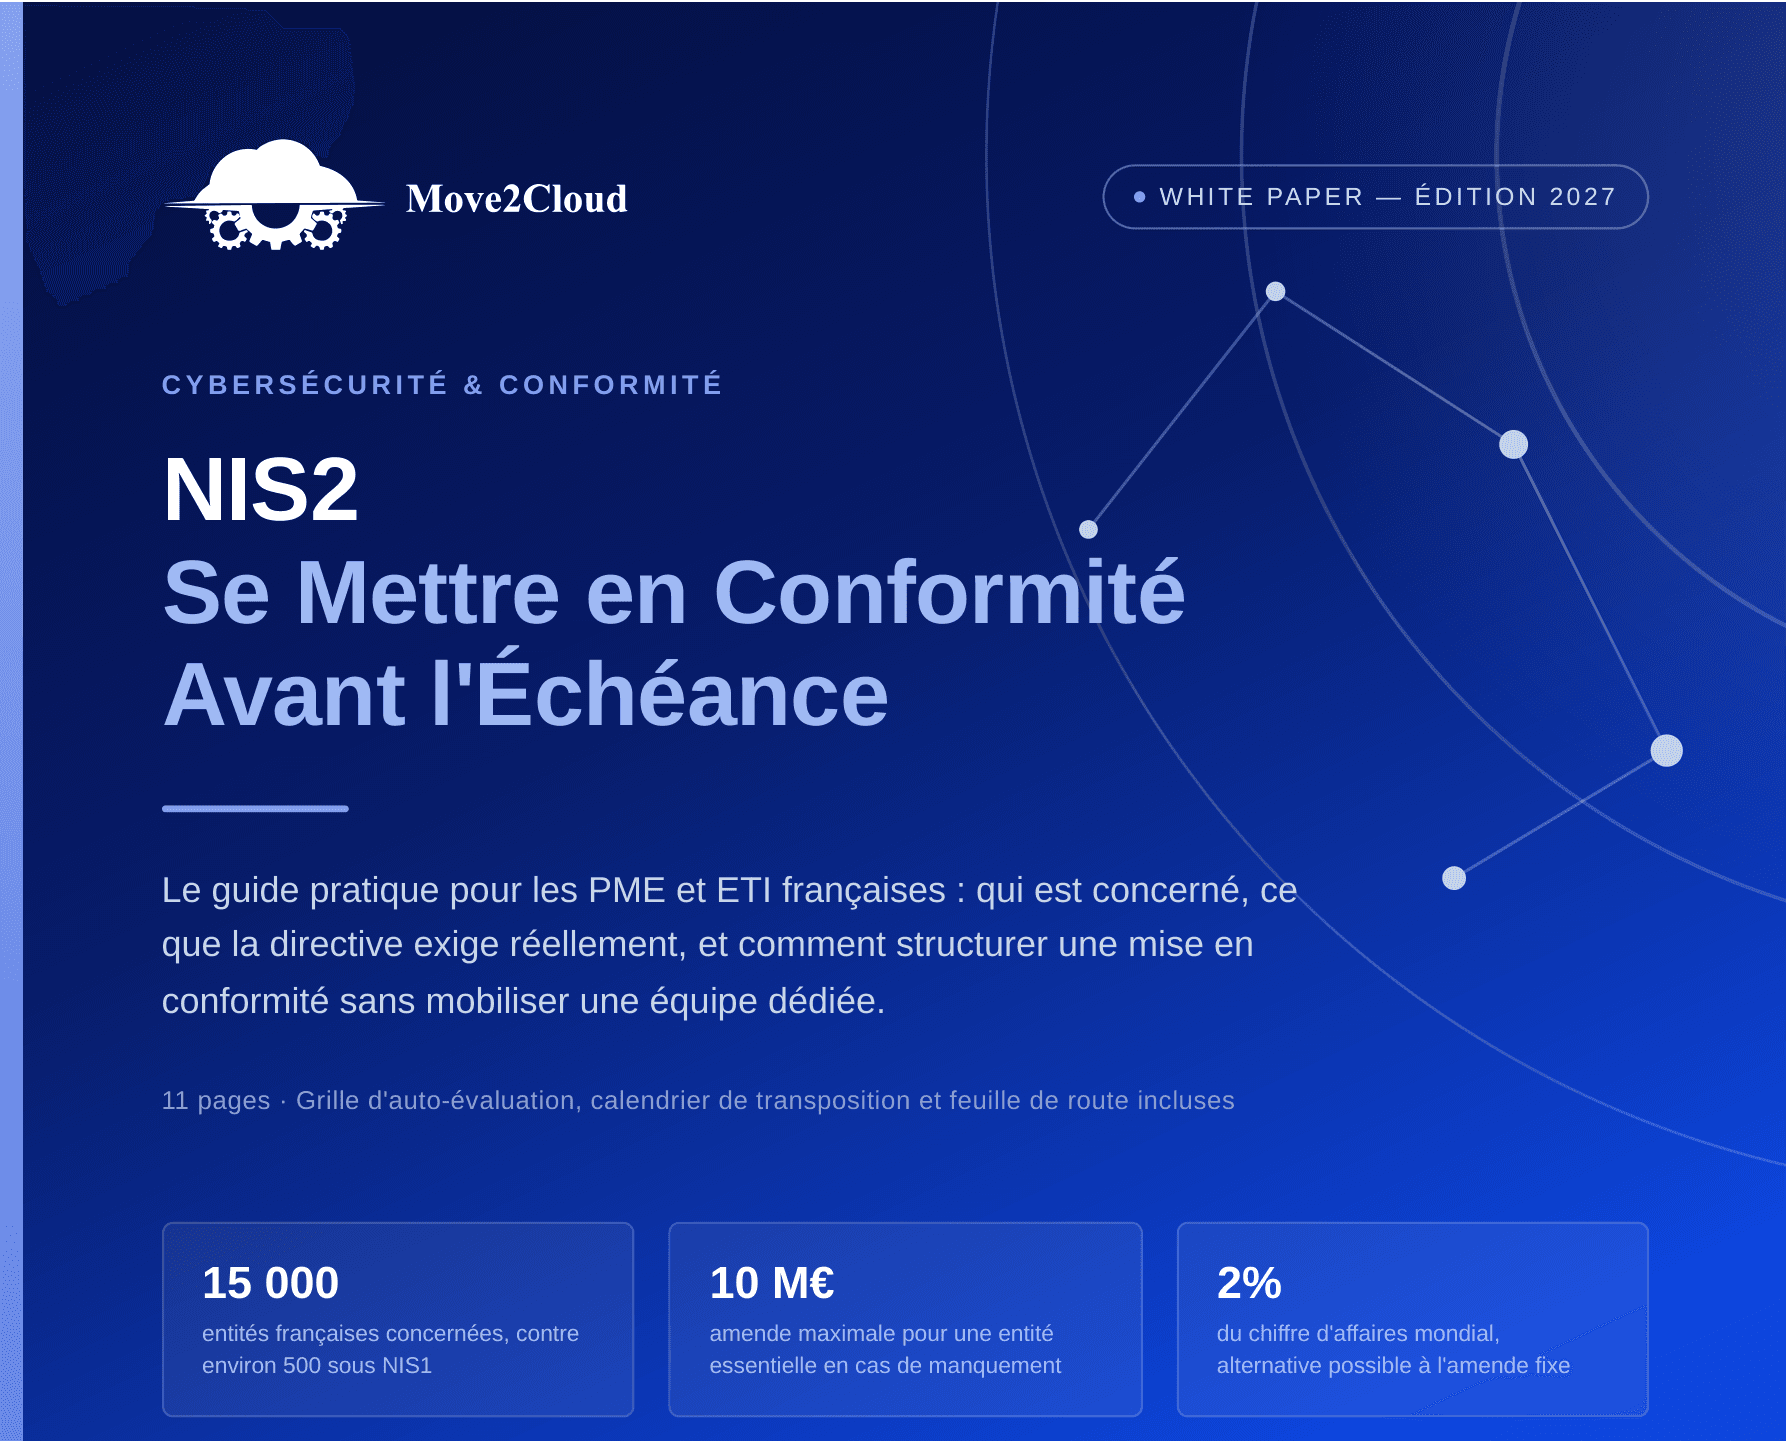
NIS2 — Se Mettre en Conformité Avant l'Échéance

Le guide pratique pour les PME et ETI françaises : qui est concerné, ce que la directive exige réellement, et comment structurer une mise en conformité sans mobiliser une équipe dédiée.

Septembre 2026

NIS2 n'est plus réservée aux grands groupes : environ 15 000 entités françaises seront concernées, contre environ 500 sous l'ancien régime NIS1 — soit un périmètre multiplié par trente.

Les sanctions sont dimensionnées pour être dissuasives : jusqu'à 10 millions d'euros ou 2 % du chiffre d'affaires mondial pour une entité essentielle en défaut, avec une responsabilité qui peut remonter jusqu'aux dirigeants eux-mêmes.

Suis-je concerné ? Secteurs, seuils, catégories

Trois critères combinés déterminent l'assujettissement : le secteur d'activité (18 secteurs répartis en deux niveaux de criticité), la taille de l'entité, et le niveau de criticité qui en découle.

Une PME de moins de 50 salariés peut malgré tout être concernée si elle est le seul fournisseur critique identifié d'une entité essentielle.

Ce que NIS2 exige concrètement

Analyse de risque documentée, procédure de notification d'incidents sous 24h puis 72h, plan de continuité testé, évaluation de la sécurité des fournisseurs.

Implication directe des organes de direction dans la gestion des risques cyber, avec approbation formelle des mesures.

Ce qu'il faut retenir

  • Vérifier si le secteur figure dans l'une des deux annexes de la directive
  • Vérifier si l'effectif ou le CA dépasse les seuils applicables
  • Disposer d'une procédure formalisée de détection et notification d'incidents sous 24h
  • Avoir testé le plan de continuité d'activité au cours des douze derniers mois
  • Avoir formé les dirigeants à leurs responsabilités en gestion des risques cyber
LE GUIDE À GARDER SOUS LA MAIN

NIS2 — Se Mettre en Conformité Avant l'Échéance

Retrouvez le guide complet pour approfondir le sujet et partager les bonnes pratiques avec votre équipe.

Télécharger le PDF

PDF gratuit · Accès direct

Et si on passait à la pratique ?

Nos experts vous accompagnent dans vos projets cloud.

Pour aller plus loin

Souveraineté cloud en Europe : SecNumCloud, AWS European Sovereign Cloud et le bon choix pour votre entrepriseCloud

Souveraineté cloud en Europe : SecNumCloud, AWS European Sovereign Cloud et le bon choix pour votre entreprise

Entre l'arrivée de l'AWS European Sovereign Cloud, la montée en puissance de Bleu et S3ns, et le schéma de certification européen EUCS, la souveraineté cloud est redevenue un critère de décision central pour les DSI françaises. Panorama des offres et grille de choix.

Zero Trust en environnement cloud : architecture et mise en œuvre pratiqueCloud

Zero Trust en environnement cloud : architecture et mise en œuvre pratique

Le modèle Zero Trust remplace la sécurité périmétrique par un contrôle continu : jamais de confiance implicite, toujours vérifier. Comment l'implémenter concrètement sur AWS, Azure et GCP.

Engie ITÉtude de cas

Engie IT

Moderniser des sites WordPress vieillissants hébergés sur EC2, sans scalabilité ni efficacité économique.